Admin 发布的文章

EdgeOne是腾讯云提供的一款边缘安全加速平台,旨在为用户提供高效、安全的网站加速服务。以下是EdgeOne的使用教程,包含关键步骤和配图说明
一、准备工作

  1. 注册腾讯云账号:确保您已经注册了腾讯云账号并完成实名认证。
  2. 准备域名:您需要有一个已注册且可用于接入的站点域名,并确保该域名已完成工信部备案(如果服务区域为中国大陆或全球可用区)。
  3. 服务准备:确保您已有一个可供对外访问的服务,如云服务器或腾讯云COS服务。
    二、添加站点
  4. 登录控制台:登录腾讯云边缘安全加速平台控制台EO。
    140f87c55760e7d3538d2c9d6653ef8c.png
  5. 添加站点:在控制台中,点击“添加站点”,并输入您的站点域名,列如 qq.com 点击“下一步”。
    6101189f3e408efa5d48a01d02865db0.png
    三、选择套餐
  6. 选择套餐:根据您的实际需求,您可以选择购买新的套餐或绑定已有套餐。如果您是新用户,建议选择适合您网站规模的套餐进行购买。
    80c1c4dfe6cdc8bc2fcd4ff8b812d692.png
    四、选择加速区域和接入模式
  7. 选择加速区域:根据您的用户分布和业务需求,选择合适的加速区域。如果您选择中国大陆或全球可用区,请确保您的域名已完成工信部备案。
    986e3420837f7965748d22adedcc298b.png
  8. 选择接入模式:根据您的网络环境和业务需求,选择合适的接入模式。常见的接入模式包括CNAME和NS等。
    我这里选择是NS接入,修改DNS服务器后可以直接在EO做解析操作。这好像有点像cf的方式
    cf0cbf533368792808e3f39fdb9e9926.png
    五、验证域名
  9. 选择验证方式:这里EO会提供两个DNS服务器地址让你修改,修改后会自动验证。(因为是NS接入)
  10. 进行DNS解析:按照控制台提供的指引,在您的域名解析服务商处添加相应的DNS解析记录。他提供了获取原来解析一键导入,但我我导入失败了。我选择在腾讯云DNSPod控制台导出解析记录,类型选择txt。然后再去EO上次刚才导出的txt文件,点击下一步就好了。
    936e1c6a8edc2b08cfa15fab98ac1a6b.png
    注意:导入的解析需要手动开启加速
    六、配置缓存策略(可选)
    EdgeOne提供了灵活的缓存策略配置功能,您可以根据实际需求进行配置。具体配置方法请参考EdgeOne官方文档中的缓存策略配置指南。
    七、配置SSL证书(可选)
  11. 在域名管理找到HTTPS配置点击编辑,可以选择已托管在腾讯云的证书直接配置。
    1edf5f4c4a2253f5955296caaa688ef7.png
    八、完成接入
    完成以上步骤后,您的站点就已经成功接入EdgeOne了。此时您可以开始享受EdgeOne提供的边缘安全加速服务了。

下面是便宜的云产品推荐

*轻量云五周年庆 重磅回馈 快点击活动参与吧!*
续费低至1折、再享拼团加赠时长,免费升配,同价续费周年庆限时活动
免费升配活动:下单后可参与2核4G可免费升配至4核4G
成团礼:拼成加赠资源最高续1年赠3个月,续半年赠1个月3个月**

【腾讯云】云服务器、云数据库、COS、CDN、短信等云产品特惠热卖中
【腾讯云】AI 驱动 · 智领未来,4核4G3M云服务器低至 79元/年
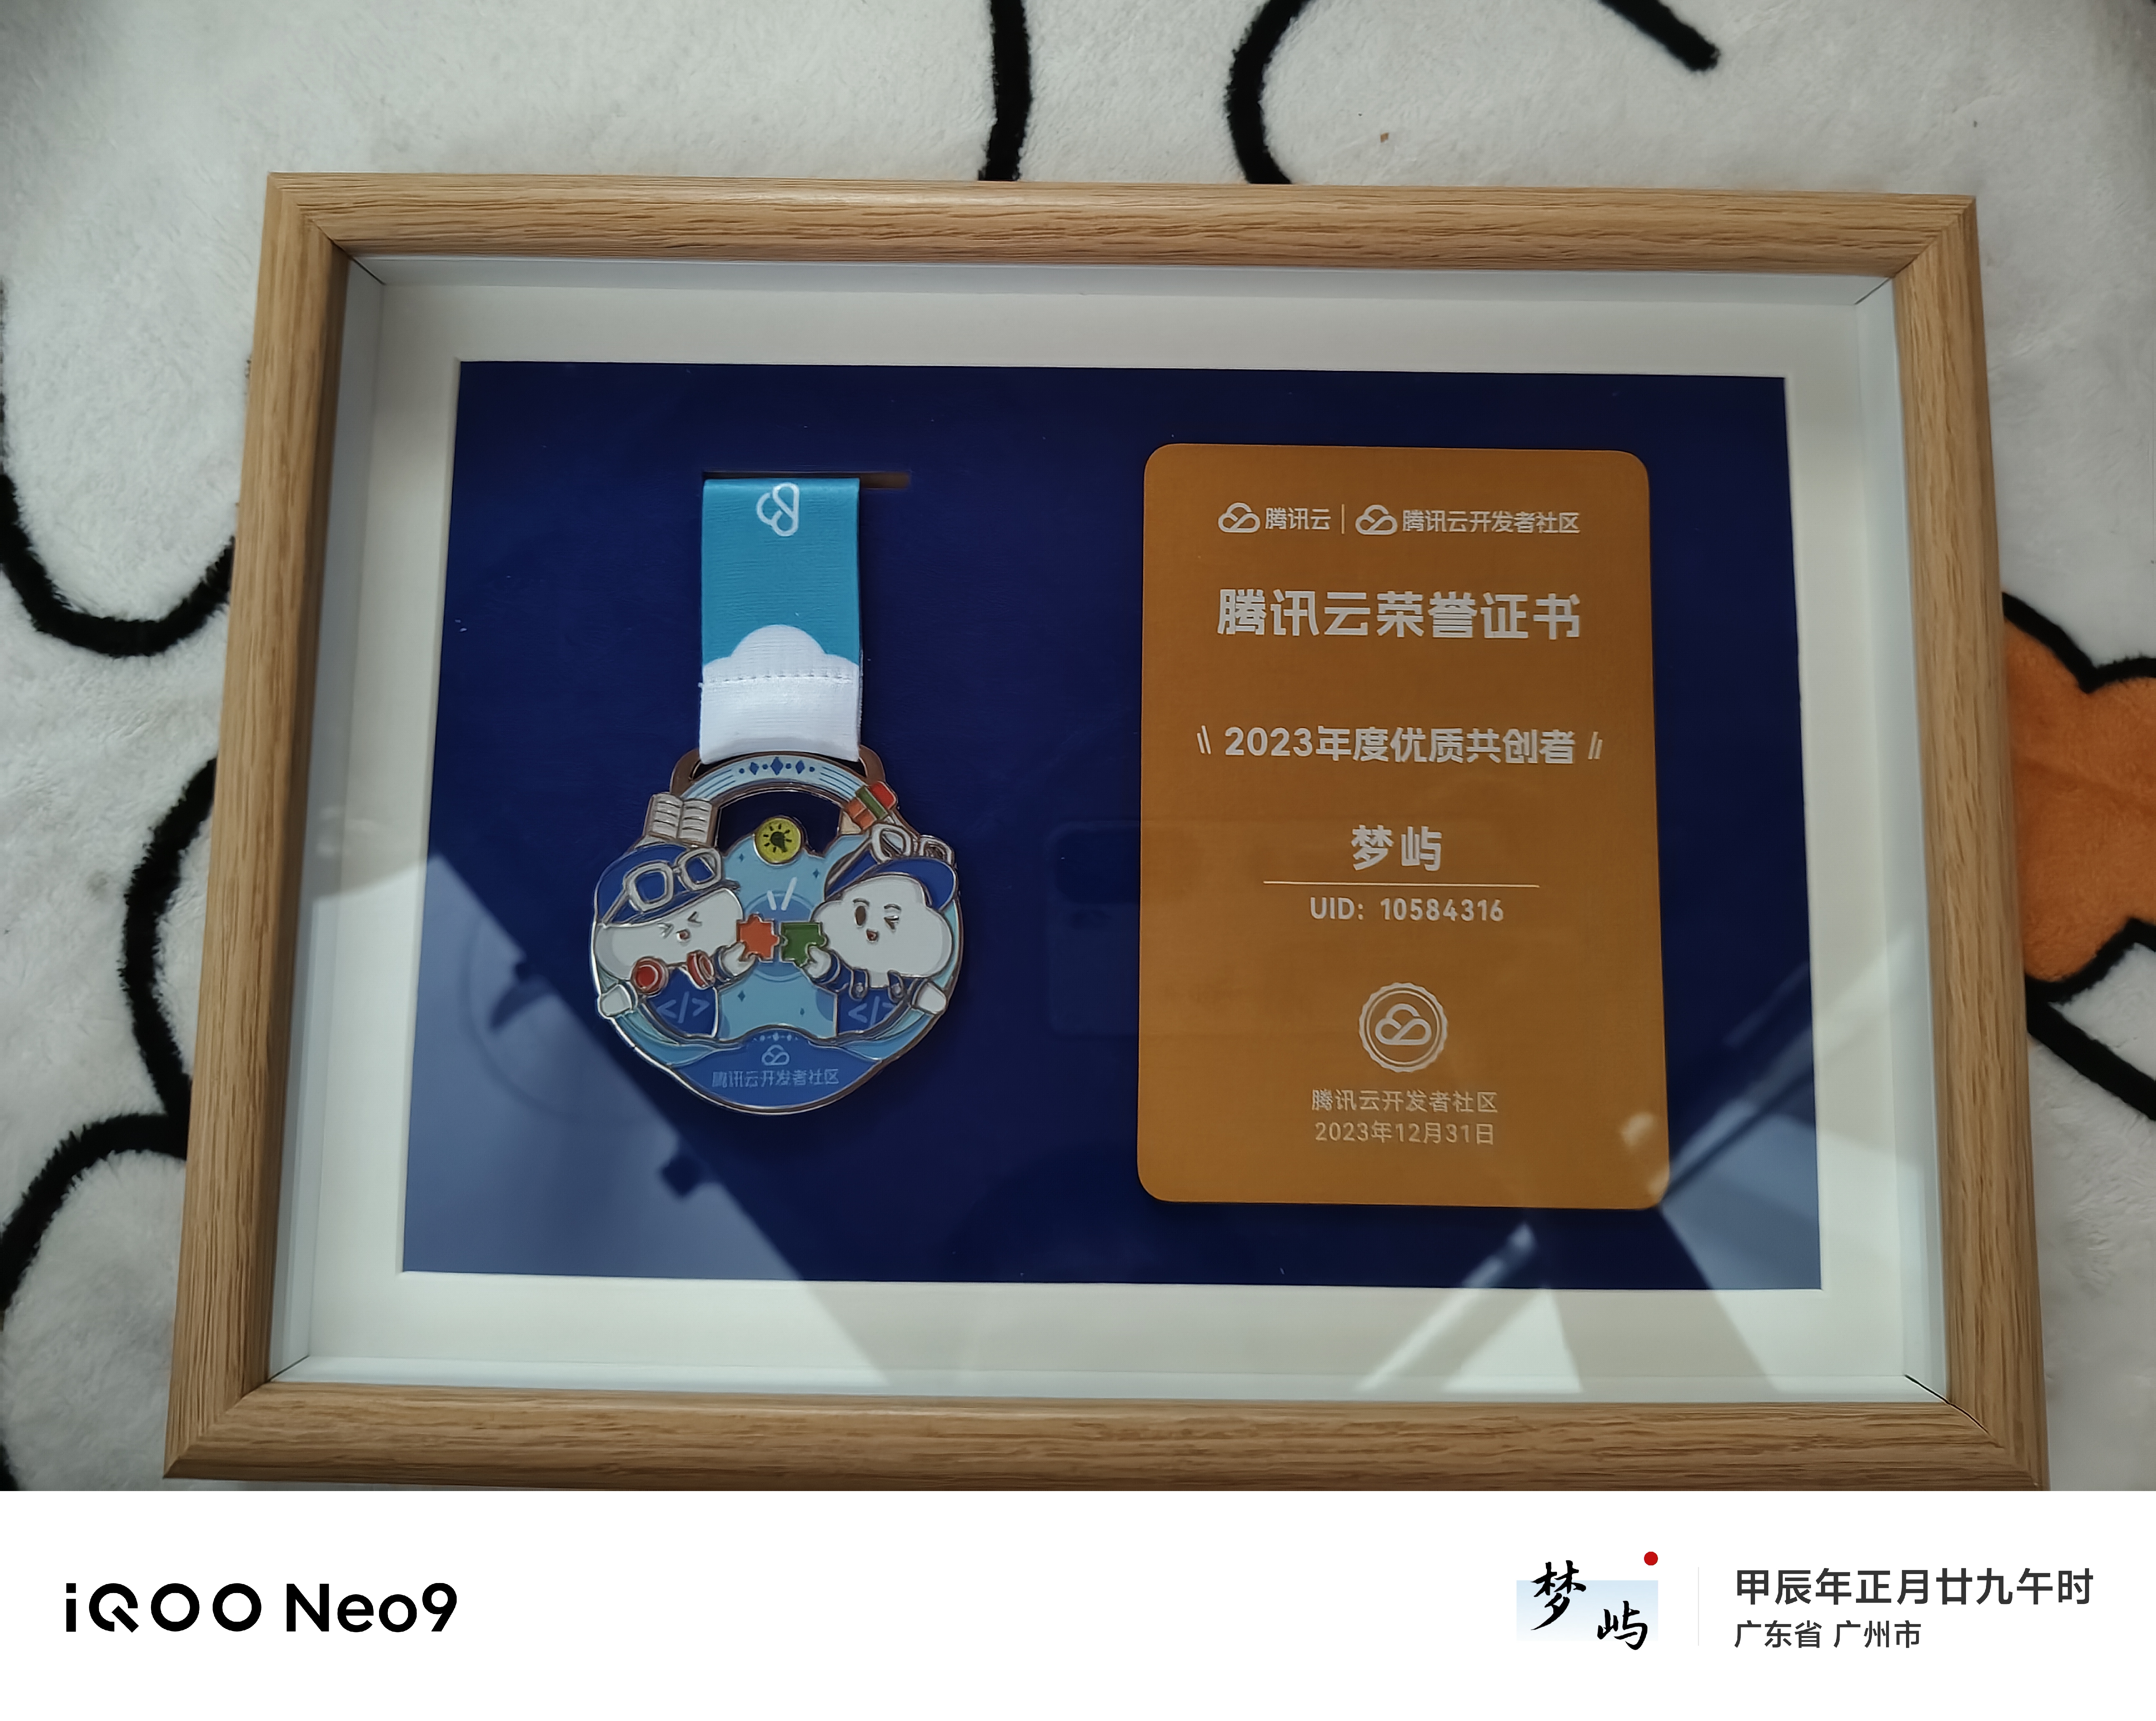
网站避免攻击以及需要加速的情况下使用了CDN的情况下,nginx的访问日志只会记录节点IP,无法记录用户真实访问IP。下面就教大家如何记录用户真实IP。废话不多说下面以宝塔面板为例:

方法一:
1、修改nginx.conf配置文件,所在路径是 /www/server/nginx/conf
在 http{ 后面加入这一段:

log\_format realiplog '$http\_x\_forwarded\_for - $remote\_user [$time\_local] "$request" $status $body\_bytes\_sent "$http\_referer" "$http\_user\_agent" ';

如下图所示:
请输入图片描述

2、找到已开启CDN的网站的配置文件,将最后的
access_log /www/wwwlogs/域名.log;
改成
access_log /www/wwwlogs/域名.log realiplog;

如下图所示:
请输入图片描述

方法二:
在nginx #include luawaf.conf; 后面配置还下面代码然后重启
如下图所示:
请输入图片描述

代码如下:

#获取用户真实ip
set_real_ip_from 0.0.0.0/0;
    real_ip_header X-Forwarded-For;
proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

NTP(Network Time Protocol)是一种用于同步计算机系统时钟的协议。它是一种客户端-服务器协议,客户端通过网络连接到时间服务器,获取准确的时间信息,以便同步本地系统时钟。

NTP协议最初由David L. Mills在1985年开发,目的是为了解决计算机系统时钟同步的问题。NTP协议使用UDP协议进行通信,它可以在局域网或广域网中使用,支持IPv4和IPv6协议。

NTP协议的工作原理是通过时间服务器向客户端发送时间信息,客户端通过计算网络延迟和时钟偏差来调整本地系统时钟。NTP协议使用一种称为“时钟滤波器”的算法来计算时钟偏差,该算法可以排除网络延迟和时钟抖动等因素的影响,从而提高时钟同步的精度。

NTP协议支持多种时间源,包括GPS卫星、原子钟、网络时间服务器等。其中,网络时间服务器是最常用的时间源之一,它可以通过互联网连接到全球各地的时间服务器,获取准确的时间信息。

NTP协议的应用非常广泛,它被广泛用于计算机网络、通信系统、金融交易等领域。在计算机网络中,NTP协议可以确保各个计算机系统的时钟同步,从而保证网络应用的正常运行。在金融交易中,NTP协议可以确保各个交易系统的时钟同步,从而保证交易的准确性和可靠性。

总之,NTP协议是一种非常重要的协议,它可以确保计算机系统时钟的准确同步,从而提高网络应用的性能和可靠性。

ntp攻击
NTP(Network Time Protocol)是一种用于同步计算机系统时钟的协议,但是它也存在着一些安全问题,可能会被攻击者利用进行攻击。

一种常见的NTP攻击是NTP放大攻击(NTP Amplification Attack),攻击者利用NTP协议中的MON_GETLIST命令,向NTP服务器发送大量的请求,请求的源IP地址被伪造成攻击目标的IP地址,从而使NTP服务器向攻击目标发送大量的响应数据包,导致攻击目标的网络带宽被耗尽,无法正常工作。

另外,攻击者还可以利用NTP协议中的MON_GETLIST命令,向NTP服务器发送大量的请求,请求的源IP地址被伪造成NTP服务器的IP地址,从而使NTP服务器被攻击,导致NTP服务器无法正常工作,影响整个网络的时钟同步。

为了防止NTP攻击,可以采取以下措施:

1.禁用NTP服务器上的MON_GETLIST命令,或者限制其访问权限,只允许特定的IP地址访问。

2.使用防火墙等安全设备,限制NTP协议的访问,只允许特定的IP地址访问NTP服务器。

3.更新NTP服务器的软件版本,使用最新的安全补丁,以修复已知的漏洞。

4.使用DDoS防护服务,可以有效地防止NTP放大攻击等DDoS攻击。

总之,NTP攻击是一种常见的网络攻击

UDP的描述

  1. UDP是一种网络协议,它是用户数据报协议的简称。它是一种无连接协议,即不需要在发送数据之前建立连接。UDP的优点是传输数据的速度快、效率高,缺点是无法保证数据传输的可靠性。
  2. UDP的通信方式比较简单,客户端发送数据时只需指定对方的IP地址和端口号即可。
  3. 由于UDP协议本身不支持数据的可靠传输,因此在实际应用中需要采取一些机制来保证数据的可靠传输。其中最常用的方法是在应用层上自己实现可靠传输的机制,例如错误检测和重传机制等。另外,在实际应用中还需要考虑网络拥塞、传输延迟等问题。为了解决这些问题,可以使用一些技术来提高UDP的性能,例如使用多播技术、使用协议栈优化工具等。

总之,UDP是一种非常重要的网络协议,虽然它在数据传输的可靠性方面存在一些问题,但在速度和效率方面优势明显。在实际应用中需要根据具体的场景来确定是否采用UDP协议,以达到最佳的传输效果和成本效益。

UDP的运用
UDP协议的应用场景非常广泛,以下是一些常见的应用方面:

  1. 实时应用:UDP协议适用于实时应用(例如在线游戏、音视频通信),因为UDP传输速度快,可以节省传输时间,提高应用的实时性。
  2. 集群通信:UDP协议可以实现多播和广播,适用于集群通信场景,可以实现一对多或者多对多的通信。
  3. 消息传输:UDP协议适用于短消息和小文件的传输(例如DNS查询、SNMP协议等),可以快速地发送和接收数据。
  4. 流媒体传输:UDP协议适用于实时流媒体传输(例如直播、点播),因为UDP具有较低的延迟和流量控制,可以提高多媒体应用的效率和质量。
  5. IoT应用:UDP协议适用于一些轻量级的物联网应用(例如传感器数据传输),因为UDP具有较小的开销和较低的网络流量。
    但是UDP协议也有一些缺点,例如无法保证数据传输的可靠性、易受网络拥塞和数据丢失的影响等。
    因此在选择UDP协议时,需要根据具体场景和需求进行权衡和选择。

以下是常见使用UDP协议的案例

  1. 著名的一些在线游戏例如"绝地求生"和"守望先锋"等,都使用了UDP协议。
  2. 多媒体应用:UDP协议可以实现实时多媒体传输,例如流媒体、视频会议等应用。UDP的低延迟和较低的网络流量,可以有效提高多媒体应用的效率和质量。许多流媒体应用例如YouTube、Netflix等,都使用了UDP协议。
  3. 物联网应用:也是上面说的物联网(IoT)应用涉及大量的物理设备和传感器,这些设备通常需要实时地发送和接收信息。